News
Tata Kelola LIMS dan Pelajaran dari Kasus Dugaan Penyadapan Presiden
Published 8 November 2026
Mabes Polri menetapkan mantan Kapolri Jenderal (Purn) Listyo Sigit Prabowo sebagai tersangka dalam dugaan penyadapan ilegal terhadap Presiden Prabowo Subianto. Berdasarkan keterangan Bareskrim Polri pada 3 November 2026, tiga perwira ditetapkan sebagai tersangka: Listyo Sigit, Kadivkum Polri Irjen Ahrie Sonta Nasution, dan Irjen Eko Hadi Santoso. Dua hari kemudian, penyidik meningkatkan status Irjen Slamet Uliandi — mantan Kepala Bagian Monitoring Bareskrim — menjadi tersangka keempat.
Menurut keterangan penyidik, sejumlah nomor telepon diduga dimasukkan ke server Lawful Interception Management System (LIMS) tanpa verifikasi dan tanpa dasar penyelidikan atau penyidikan yang sah, dengan rentang dugaan perbuatan sepanjang 2025 hingga 2026. Pada Oktober 2026 diduga muncul perintah penghapusan berkas hasil penyadapan. Menteri Sekretaris Negara menyebut perbuatan itu “mengarah ke makar”, sementara Presiden memberhentikan Listyo Sigit dari jabatan Kepala Staf Kepresidenan. Kapolri menegaskan penanganan kasus ini murni penegakan hukum.
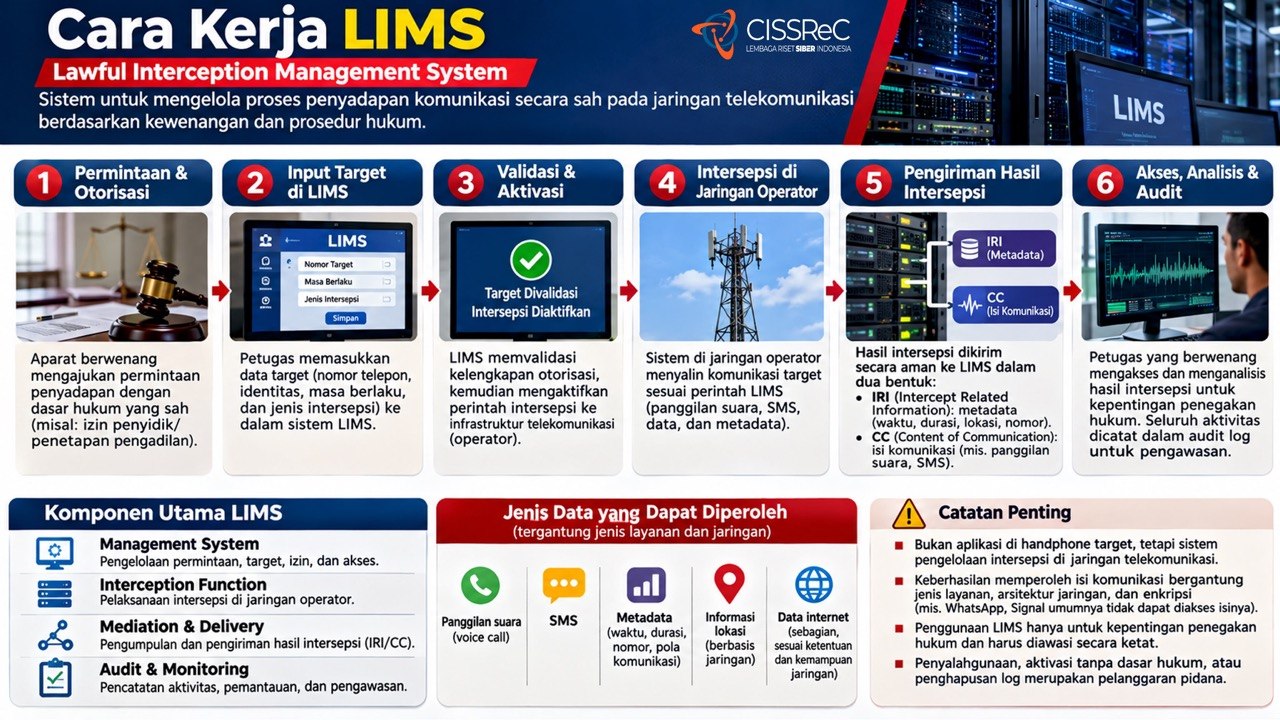
Yang membuat perkara ini penting bukan semata status para tersangkanya, melainkan jenis alat yang diduga disalahgunakan. LIMS adalah sistem yang sah secara hukum: platform yang menghubungkan permintaan intersepsi aparat penegak hukum dengan infrastruktur operator telekomunikasi. Melalui sistem itu, instruksi penyadapan diteruskan ke jaringan operator, lalu komunikasi target disalin ke pusat pemantauan yang berwenang. Informasi yang bisa diperoleh mencakup isi percakapan telepon hingga metadata seperti nomor lawan bicara, waktu, durasi, dan pola komunikasi.
Penting dibedakan: LIMS bukan spyware seperti Pegasus atau Predator yang bekerja dengan menginfeksi perangkat target. Kemampuan membaca isi komunikasi melalui LIMS pun tetap bergantung pada jenis layanan dan teknologi enkripsi yang digunakan. Komunikasi dengan enkripsi ujung-ke-ujung tidak otomatis terbaca hanya karena intersepsi dilakukan di jaringan operator. Karena itu, persoalan utama dalam kasus ini bukan pada kecanggihan perangkat, melainkan pada tata kelola kewenangan atas perangkat tersebut.
“Persoalan terbesar dalam teknologi pengawasan tidak terletak pada kecanggihan perangkatnya, melainkan pada bagaimana kewenangan mengoperasikan perangkat itu diberikan, dikendalikan, dan diawasi,” ujar Chairman CISSReC, Pratama Persadha.
Dari sudut keamanan siber, ancaman utama di sini adalah insider threat — penyalahgunaan akses oleh orang dalam yang justru memiliki legitimasi. “Ancaman tidak selalu datang dari peretas luar. Ancaman juga muncul dari dalam organisasi, dari orang yang punya legitimasi dan kewenangan atas sistem,” kata Pratama. Orang yang memegang kewenangan resmi dapat menjadi sumber risiko ketika batas kewenangannya tidak dirancang dengan ketat.
Ada empat kelemahan pengendalian yang perlu diperiksa. Pertama, otorisasi: setiap permintaan intersepsi harus terikat pada perkara yang sah, dengan pejabat yang berwenang menyetujui, bukan sekadar ketersediaan teknis. Kedua, pemisahan kewenangan (separation of duties): satu orang tidak boleh menentukan target, menyetujui permintaan, menjalankan penyadapan, sekaligus mengelola hasilnya. Ketiga, hak akses minimum (least privilege): administrator sistem tidak otomatis berwenang menetapkan target atau menghapus rekaman operasional. Keempat, catatan aktivitas yang tidak dapat diubah (immutable audit log), sehingga penambahan nomor, perubahan konfigurasi, pengaktifan penyadapan, dan penghapusan data terekam otomatis.
Dugaan penghapusan berkas hasil penyadapan pada Oktober 2026 menunjukkan mengapa kontrol keempat bersifat mendasar. Tanpa log yang independen dan tahan manipulasi, penghapusan jejak tidak hanya menghilangkan bukti, tetapi juga meruntuhkan kemungkinan pengawasan. Karena itu, yang harus dicari bukan hanya siapa yang menekan tombol, tetapi siapa yang memerintahkan, akun apa yang dipakai, kapan penyadapan diaktifkan, dan siapa yang menyalin hasilnya.
Persoalan menjadi lebih serius karena alat intersepsi di Indonesia jarang diaudit secara terbuka. “Kalau kita lihat di Indonesia, alat-alat sadap itu jarang sekali diaudit. Jadi kita tidak tahu sebenarnya yang disadap siapa, nomor berapa saja,” ujar Pratama. Ketiadaan audit membuat penyalahgunaan hanya terungkap ketika terjadi konflik internal atau kebocoran — bukan karena sistem pengawasan bekerja.
Karena itu, respons kebijakan tidak boleh berhenti pada penetapan tersangka. Diperlukan audit forensik independen terhadap seluruh perangkat intersepsi yang dimiliki institusi berwenang, bukan hanya di Polri. Standar tata kelola yang sama perlu berlaku bagi institusi lain yang memiliki kewenangan penyadapan, disertai sertifikasi perangkat, pengujian berkala, dan kewajiban pelaporan statistik intersepsi kepada pengawas eksternal. Perlindungan data pribadi warga negara, sebagaimana diamanatkan Undang-Undang Pelindungan Data Pribadi, harus menjadi bingkai, bukan catatan kaki.
Lima langkah yang dapat segera dijalankan:
- Audit forensik independen atas LIMS dan seluruh alat intersepsi, mencakup log akses, otorisasi, dan riwayat penghapusan data.
- Pemisahan tegas antara fungsi teknis, fungsi hukum, dan fungsi pengawasan; tidak ada satu akun yang dapat melakukan seluruh tahapan.
- Kewajiban immutable audit log dengan penyimpanan terpisah dan retensi minimum yang diatur.
- Pengawasan eksternal oleh Komisi Kepolisian Nasional dan DPR, dengan laporan berkala yang dapat diuji publik.
- Sanksi tegas bagi penyalahgunaan kewenangan, termasuk pertanggungjawaban pejabat yang memberi perintah.
Kasus ini adalah ujian bagi kapasitas negara mengelola kewenangan yang melekat pada teknologi pengawasan. Penegakan hukum terhadap individu penting, tetapi tidak cukup. Tanpa perbaikan tata kelola — otorisasi yang ketat, pemisahan kewenangan, audit yang tidak bisa dihapus, dan pengawasan independen — alat yang sah akan terus menyimpan risiko yang sama. Kepercayaan publik hanya dapat dipulihkan bila negara membuktikan bahwa kewenangan menyadap benar-benar dikendalikan, bukan sekadar dijanjikan.